Physique, Chimie et Informatique > Terminales Spé. NSI
Les réseaux
Protocoles de routage
Dans un réseau, les routeurs jouent un rôle essentiel dans la transmission des paquets sur internet : les paquets sont routés individuellement par des algorithmes. Les pertes logiques peuvent être compensées par des protocoles reposant sur des accusés de réception ou des demandes de renvoi, comme TCP.
Au programme
Contenus
Capacités attendues
Commentaire
Protocoles de routage.
Identifier, suivant le protocole de routage utilisé, la route empruntée par un paquet.
- En mode débranché, les tables de routage étant données, on se réfère au nombre de sauts (protocole RIP) ou au coût des routes (protocole OSPF). - Le lien avec les algorithmes de recherche de chemin sur un graphe est mis en évidence.
La protection des données sensibles échangées est au cœur d’internet. Les notions de chiffrement et de déchiffrement de paquets pour les communications sécurisées sont explicitées.
Au programme
Contenus
Capacités attendues
Commentaire
- Sécurisation des communications.
- Décrire les principes de chiffrement symétrique (clef partagée) et asymétrique (avec clef privée/clef publique). - Décrire l’échange d’une clef symétrique en utilisant un protocole asymétrique pour sécuriser une communication HTTPS.
- Les protocoles symétriques et asymétriques peuvent être illustrés en mode débranché, éventuellement avec description d’un chiffrement particulier. - La négociation de la méthode chiffrement du protocole SSL (Secure Sockets Layer) n’est pas abordée.
Réseau : ensemble d’équipements interconnectés (liaisons mais aussi protocoles).
Un internet : réseau informatique dont le protocole de routage/adressage est IP (Internet Protocol).
L’Internet : réseau des réseaux —plus grand réseau internet
Tous les réseaux internet ne font pas partie de l’Internet.
Le WEB (World Wide Web) est seulement une composante de l’Internet.
Structure d’un internet
Pour transmettre des données d’un équipement vers un autre, il faut envoyer un signal sur un support de communication. Il est cependant impossible de relier directement entre eux tous les équipements qui souhaiteraient interagir, surtout dans le cadre d’un réseau mondialisé. Le nombre de liaisons serait trop important et les liaisons seraient trop longues (affaiblissement physique du signal).
L’idée retenue consiste à faire communiquer des systèmes terminaux en les connectant à une infrastructure spécifique constituée de liens de communication (câbles, paires torsadées, câbles électriques, fibres optiques ou encore l’air pour des liaisons sans fil) et des équipements spécifiques pour relayer les données (points d’accès, modem, antennes relais, routeurs, commutateurs, etc.). Ces équipements interconnectés les uns aux autres permettent ainsi de diminuer le nombre de liaisons et leur distance et d’interconnecter tous les systèmes terminaux (ou hôtes).
Chaque type de lien de communication a des caractéristiques propres en termes de débit, bande passante, résistance aux interférences électromagnétiques, facilité d’installation, coût, etc.
Commutation de paquets
Info
La communication entre ordinateurs est basée sur la commutation de paquets :
Les messages sont découpés en paquets de taille limitée ;
Chaque paquet est envoyé indépendamment des autres.
Remarque : Nous reviendrons sur la commutation de paquets plus tard.
Les composants des réseaux
L’architecture réseau définit les éléments dans un réseau, c’est-à-dire les types de nœuds dans le réseau.
Un réseau internet est composé :
De concentrateurs (network hub) (matériel obsolète) ;
De points d’accès (Wifi) ;
De commutateurs (network switch) ;
De routeurs ;
De media de transport des signaux (câbles de cuivre, fibres optiques, air, )
De machines utilisateurs (stations, serveurs, téléphones, etc.).
Protocole de communication
Qu’est-ce qu’un protocole ?
Imaginons que nous souhaitions envoyer une lettre à un ami. Quelles sont les différentes étapes pour pouvoir faire parvenir une lettre par courrier postal ?
Un protocole de communication est un accord entre deux parties sur la manière de communiquer
Info
Un protocole de communication définit :
Le format des messages échangés ;
Comment les messages sont échangés.
Qu’est-ce que cela implique pour les réseaux de communications ?
Il est nécessaire de définir :
dans quel sens la communication s’effectue ;
comment on s’assure de sa fiabilité ;
comment le séquencement des messages doit être effectué ;
comment le contrôle des erreurs peut être effectué ;
quelle doit être la longueur du message ;
quelle est la vitesse de transmission ;
etc.
Architecture logique en couches
Info
L’échange d’informations entre deux ordinateurs est un processus complexe. On décompose la tâche de transmission des données en plusieurs sous-tâches indépendantes.
Remarque : chaque sous-tâche correspond à une couche dans l’architecture en couches.
Transmission des bits sur le support physique (spécification des connecteurs, détermination des caractéristiques électriques des circuits, etc.).
Couche « Liaison de données »
Transmission fiable de trames sur une connexion physique entre deux nœuds qui partagent un même support physique.
Couche « Réseau »
Transmission des paquets/datagrammes d’une source vers une destination en passant par plusieurs nœuds intermédiaires (adressage, routage, contrôle de congestion).
Couche « Transport »
Transmission de bout-en-bout des segments, avec fiabilité et efficacité (contrôle de flux, reprise sur erreur, optimisation).
Encapsulation des protocoles
Info
L’encapsulation, en informatique et spécifiquement pour les réseaux informatiques, est un procédé consistant À inclure les données d’un protocole dans un autre protocole.
Info
Lors d’une transmission, les données traversent chacune des couches au niveau de la machine émettrice. À chaque couche, une information est ajoutée au paquet de données, il s’agit d’un en-tête, ensemble d’informations qui garanti la transmission. Au niveau de la machine réceptrice, lors du passage dans chaque couche, l’en-tête est lu, puis supprimé. Ainsi À la réception, le message est dans son état originel.
À chaque niveau, le paquet de données change d’aspect, car on lui ajoute un en-tête, ainsi les appellations changent suivant les couches :
le paquet de données est appelé message au niveau de la couche application ;
le message est ensuite encapsulé sous forme de segment dans la couche transport ;
le segment, une fois encapsulé, prend le nom de paquet dans la couche réseau ;
enfin on parle de trame au niveau de la couche liaison ;
et de signal au niveau de la couche physique.
Adressage IP
Lorsque l’on veut établir une communication, il est indispensable de posséder trois informations :
Le nom de la machine distante,
son adresse,
la route à suivre pour y parvenir.
Le nom dit « qui » est l’hôte distant, l’adresse nous dit « où » il se trouve et la route « comment » on y parvient.
Info
Les adresses IP (version 4) sont standardisées sous forme d’un nombre de 32 bits (représenté sous forme de quatre entiers de huit bits, séparés par des points) qui permet à la fois l’identification de chaque hôte et du réseau auquel il appartient. Le choix des nombres composants une adresse IP n’est pas laissé au hasard, au contraire il fait l’objet d’une attention particulière notamment pour faciliter les opérations de routage.
Chaque adresse IP contient donc deux informations, une adresse de réseau et une adresse d’hôte. La combinaison des deux désigne de manière unique une machine et une seule sur l’Internet.
Remarque : la version IPv4 du protocole IP ne permet plus de définir un nombre d’adresses utilisables suffisant. Cette version est progressivement remplacée par la version IPv6 qui ne sera pas abordée ici.
Deux types d’adressage
Par classes
C’est l’adressage historique, il est toujours utilisé sur les réseaux privés mais a disparu dans les réseaux public car il engendre la perte d’un grand nombre d’adresses.
Classe
Nbre bits du masque de sous réseau
Nbre bits de l’adresse hôte
Adresses réseau
A
8 bits commençant obligatoirement par le bit 0
24 bits
1.0.0.0 à 126.0.0.0
B
16 bits commençant obligatoirement par les bits 10
16 bits
128.0.0.0 à 191.255.0.0
C
24 bits commençant obligatoirement par les bits 110
8 bits
192.0.0.0 à 223.255.255.0
D
Non défini
Non défini
224.0.0.0 à 239.255.255.0
E
Non défini
Non défini
240.0.0.0 à 255.255.255.0
Remarques
L’adresse réseau 0.0.0.0 n’existe pas ;
Le NetID « 127 » est réservée pour les communications en boucle locale (loopback) ;
La classe D est prévue pour faire du « multicast » ou multipoint.
La classe E est une classe expérimentale.
Deux adresses hôtes ne sont pas attribuables :
tous les bits de la partie hôte à 1 : c’est l’adresse de diffusion ;
tous les bits de la partie hôte à 0 : c’est l’adresse du réseau.
Calculer le nombre de réseaux différents que l’on peut définir en fonction des classes.
Réponse
Classe A : 27=128. Le premier bit est fixé 0, on ne peut donc modifier que les sept bits suivants.
Classe B : 214=16384. Les deux premiers bits sont fixés à 10, on ne peut donc modifier que les 14 bits suivants.
Classe C : 221=209752. Les trois premiers bits sont fixés à 110, on ne peut donc modifier que les 21 bits suivants.
Calculer le nombre d’hôtes pour chaque réseau.
Réponse
Rappel : Deux configurations sont impossibles pour la partie hôte : tous les bits à 0 (adresse réseau) et tous les bits à 1 (adresse de diffusion).
Classe A : 224−2=16277214
Classe B : 216−2=65534
Classe C : 28−2=254
Sans classe (CIDR : classless interdomain routing)
Info
Le nombre de bits utilisés pour la partie réseau est accolé à l’adresse IP :
192.168.0.0/24
Comment différentier les bits utilisés pour la partie réseaux de ceux utilisés pour la partie hôte ?
Info
Un masque de sous-réseau est un masque distinguant les bits d’une adresse IPv4 utilisés pour identifier le sous-réseau de ceux utilisés pour identifier l’hôte.
L’adresse du sous-réseau est obtenue en appliquant l’opérateur ET binaire entre l’adresse IPv4 et le masque de sous-réseau.
L’adresse de l’hôte à l’intérieur du sous-réseau est quant à elle obtenue en appliquant l’opérateur ET entre l’adresse IPv4 et le complément à un du masque.
On utilise en pratique des masques constitués (sous leur forme binaire) d’une suite de 1 suivis d’une suite de 0 (il y a donc 32 masques réseau possibles).
Déterminer les adresses réseau et hôte à partir de l’adresse 192.168.1.2/24.
Réponse
Adresse hôte : soit on effectue un & logique avec le complément à 1 du masque, doit on cherche le nombre formé par les bits non retenus par la partie réseau.
L’adresse IPv4 d’un réseau est 192.168.56.0/24. Combien de bits sont-ils
dédiés à la partie réseau ? Combien de machines peut-on incorporer à ce
réseau ?
Réponse
24 bits sont réservés au réseau dans l’adresse. Une adresse IPv4 étant
composée de 32 bits, il reste 8 bits pour l’adressage des machines dans ce
réseau. Avec ces 8 bits on peut créer 28=256 adresses différentes, pour
28−2=254 ordinateurs.
Remarque : L’adresse avec tous les bits de la partie host positionnés à 0 est l’adresse du réseau et l’adresse avec tous les bits de la partie host positionnés à 1
est l’adresse de diffusion (broadcast).
Quel est le masque de réseau de l’adresse de la question 1 ?
Réponse
Masque : 255.255.255.0, traduction décimale de
11111111.11111111.11111111.00000000
Quelle est la première adresse utilisable sur le réseau de la question 1 ?
La dernière ?
Réponse
Première adresse (pour machine) : 192.168.56.1
Dernière adresse (pour machine) : 192.168.56.254.
Écrire l’adresse IPv4 222.1.1.20, de masque 255.255.255.192 en notation CIDR.
Réponse
192=(11000000)2, donc le masque s’écrit
11111111.11111111.11111111.11000000. 26 bits sont utilisés pour la partie
réseau. L’adresse s’écrit donc 222.1.1.20/26.
Écrire l’adresse IPv4 135.1.1.25, de masque 255.255.248.0 en notation CIDR.
Réponse
248=(11111000)2, donc le masque s’écrit
11111111.11111111.11111000.00000000. 21 bits sont utilisés pour la partie
réseau. L’adresse s’écrit donc 135.1.1.25/21.
Un fournisseur d’accès a alloué l’adresse réseau de classe C : 211.1.1.0 à
une compagnie. Cette dernière utilisant le masque réseau de la classe C :
255.255.255.0, combien d’ordinateurs peut-elle connecter au réseau ?
Réponse
Il reste 8 bits pour la partie hôte, donc 28−2=254 ordinateurs peuvent
être connectés au réseau.
Sur un ordinateur dont le système d’exploitation est Linux, la commande
ifconfig retourne l’adresse IPv4 172.16.20.234 et le masque 255.255.0.0.
Quelle est l’adresse réseau du réseau auquel cet ordinateur appartient ?
Réponse
Méthode pour déterminer l’adresse réseau :
Adresse :
10101100.00010000.00010100.11101010
&
Masque :
11111111.11111111.00000000.00000000
Réseau :
10101100.00010000.00000000.00000000
soit 172.16.0.0.
Combien d’ordinateurs peut-on incorporer au réseau de la question
précédente ?
Réponse
16 bits sont réservés à la partie host. On peut donc incorporer 216−2=65534 ordinateurs à ce réseau.
L’adresse IPv4 d’un ordinateur est 172.16.20.234/22. Combien d’ordinateurs
peut-on incorporer à ce réseau ?
Réponse
Il reste 10 bits pour la partie host, soit 210=1024 adresses. On peut
donc construire 1022 adresses utilisables pour des ordinateurs.
Quelle est la première adresse utilisable sur le réseau de la question
précédente ? La dernière ?
Réponse
La réponse à cette question nécessite tout d’abord de déterminer l’adresse
réseau :
Adresse :
10101100.00010000.00010100.11101010
&
Masque :
11111111.11111111.11111100.00000000
Réseau :
10101100.00010000.00010100.00000000
soit 172.16.20.0.
La première adresse utilisable est donc : 10101100.00010000.00010100.00000001, soit 172.16.20.01.
La dernière est : 10101100.00010000.00010111.11111110, soit 172.16.23.254.
Un fournisseur d’accès a alloué l’adresse réseau de classe A : 29.0.0.0 à
une compagnie. Cette dernière doit posséder au moins 20 sous-réseaux
comportant chacun au maximum 160 machines. Le responsable informatique hésite
entre les deux masques de réseau suivants pour l’adressage des sous-réseaux :
255.255.0.0 et 255.255.255.0. Ces masques conviennent-ils tous les deux ?
Réponse
Rappel : dans un réseau de classe A 8 bits sont réservés à la partie
réseau, le masque est donc 255.0.0.0.
Si le masque 255.255.0.0 est utilisé pour créer les sous-réseaux, les 8 bits réseau supplémentaires, par rapport au masque fourni par le fournisseur d’accès, permettent de créer 28=256 sous-réseaux et les 16 bits restants permettent d’intégrer 216−2=65534 machines.
Si le masque 255.255.255.0 est utilisé pour créer les sous-réseaux, les 16 bits réseau supplémentaires permettent de créer 216=65536 sous-réseaux et les 8 bits restants permettent d’intégrer 28−2=254 machines.
Les deux solutions envisagées conviennent donc.
Un fournisseur d’accès a alloué l’adresse réseau de classe B : 135.1.0.0 à
une compagnie. Cette dernière doit posséder 4 sous-réseaux comportant chacun
environ 200 machines. Déterminer le masque de réseau le plus simple
permettant de réaliser l’adressage attendu.
Réponse
Rappel : dans un réseau de classe B 16 bits sont réservés à la partie
réseau, le masque est donc 255.255.0.0.
Puisqu’il faut réserver environ 200 adresses pour les machines, 8 bits doivent être utilisés. Cela donne comme masque réseau 255.255.255.0.
À partir du masque précédent, on constate que 8 bits supplémentaire sont utilisés, par rapport au masque fourni par le fournisseur d’accès, pour les sous-réseaux. Comme 28=256>4, on peut donc bien créer les 4 sous-réseaux attendus. Le plus simple est
donc de choisir le masque : 255.255.255.0.
Un fournisseur d’accès a alloué l’adresse réseau de classe C : 205.11.2.0
à une compagnie qui doit créer 30 sous-réseaux. Quel masque de sous-réseau
permet de maximiser le nombre d’ordinateurs sur chaque sous-réseaux ?
Réponse
Le masque du réseau est : 255.255.255.0 puisqu’il s’agit d’un réseau de
classe C.
24=16 et 25=32. Il faut donc réserver 5 bits supplémentaires, pour la création des sous-réseaux. En réserver davantage diminuerait le nombre d’ordinateurs dans chacun des sous-réseaux. Le masque de sous-réseau à utiliser est donc 255.255.255.248 (les 5 bits de poids le plus importants sont positionnés à 1 : 11111111.11111111.11111111.11111000).
Combien d’ordinateurs pourront être connectés à chacun des sous-réseaux de
la question précédente ?
Réponse
Il reste 3 bits pour la partie hôte, donc 23−2=6 adresses pour des
ordinateurs.
Quelle sera l’adresse du troisième ordinateur du second
sous-réseau ?
Réponse
On applique le masque 11111111.11111111.11111111.11111000 à l’adresse de réseau 11001101.00001011.00000010.00000000.
Le premier sous-réseau a donc pour adresse 11001101.00001011.00000010.00001000 et celle du second sous réseau 11001101.00001011.00000010.00010000 soit 205.11.2.16.
L’adresse du troisième ordinateur est 11001101.00001011.00000010.00010011 soit 205.11.2.19.
Physique, Chimie et Informatique > Terminales Spé. NSI > Les réseaux
Cette séance nécessite l’utilisation du logiciel libre Wireshark. Des
versions pour Windows (il existe même une version portable qui n’a pas besoin
d’être installée), OS X et Linux sont téléchargeables à cette adresse :
https://www.wireshark.org
Rechercher pour quelles actions les protocoles http, pop3, ftp, telnet, ssh et dns sont utilisés.
Ces protocoles s’appuient-ils sur le protocole TCP ou le protocole UDP au niveau de
la couche transport du modèle OSI.
Utiliser Wireshark pour analyser les traces http.pcap, smtp.pcap, pop3.pcap, ftp.pcap, telnet.pcap, ssh.pcap, dns.pcap et remplir le tableau suivant.
Mettre le filtre de Wireshark à http, smtp, pop, ftp , telnet , ssh et dns respectivement pour afficher seulement les messages utiles.
Utilisez l’annexe de ce TP pour le format des entêtes TCP et UDP.
Protocole
Adresse IP du serveur
Numéro de port du serveur
Numéro du protocole (entête IP)
Adresse IPdu client
Numéro du port du client
http
smtp
pop
ftp
telnet
ssh
dns
Réponse
Protocole
Adresse IP du serveur
Numéro de port du serveur
Numéro du protocole (entête IP)
Adresse IPdu client
Numéro du port du client
http
10.1.1.13
80
6
10.1.1.11
47756
smtp
10.1.1.13
25
6
10.1.1.11
60506
pop
10.5.1.53
110
6
10.5.1.51
39192
ftp
10.1.1.13
21
6
10.1.1.11
54670
telnet
10.1.1.13
23
6
10.1.1.11
38283
ssh
10.1.1.13
22
6
10.1.1.11
38257
dns
10.1.1.13
53
17
132.227.61.122
34053
Après examen des numéros de port des serveurs et des clients quelle conclusion peut-on établir ?
Réponse
Les numéros de port des serveurs sont standardisés mais pas ceux des
clients. C’est tout à fait normal : un client doit connaître le numéro du
port pour s’adresser au bon service sur le serveur.De plus, les numéros des
services sont fixes et inférieurs à 1024 alors que ceux utilisés par les
clients sont dynamiques et supérieurs à cette valeur. Seul un compte «
administrateur de la machine » peut ouvrir un port inférieur à 1024.
Le côté client de la connexion effectue une ouverture active en 3 temps :
Le client envoie un segment SYN au serveur,
Le serveur lui répond par un segment SYN/ACK,
Le client confirme par un segment ACK.
Durant cet échange initial, les numéros de séquence des deux parties sont
synchronisés :
Le client utilise son numéro de séquence initial dans le champ « Numéro
de séquence » du segment SYN (x par exemple),
Le serveur utilise son numéro de séquence initial dans le champ “Numéro
de séquence” du segment SYN/ACK (y par exemple) et ajoute le numéro de
séquence du client plus un (x+1) dans le champ “Numéro d’acquittement” du
segment,
Le client confirme en envoyant un ACK avec un numéro de séquence augmenté
de un (x+1) et un numéro d’acquittement correspondant au numéro de
séquence du serveur plus un (y+1).
Utiliser la trace http.pcap. Mettre le filtre à http || tcp pour limiter les messages à afficher. Quelles sont les trames correspondant à l’établissement de la connexion TCP ?
Réponse
Rappel : L’établissement d’une connexion TCP met en œuvre le « hand
shake », un processus en trois étape : émission d’un segment avec un drapeau
SYN, puis réponse avec un drapeau SYN,ACK et pour finir une dernière
émission (avant le réel envoi des données) avec un drapeau ACK.
Pendant la phase de transferts de données, certains mécanismes clefs
permettent d’assurer la robustesse et la fiabilité de TCP. En particulier, les
numéros de séquence sont utilisés afin d’ordonner les segments TCP reçus et
de détecter les données perdues, les sommes de contrôle permettent la
détection d’erreurs, et les acquittements ainsi que les temporisations
permettent la détection des segments perdus ou retardés.
Grâce aux numéros de séquence et d’acquittement, les systèmes terminaux
peuvent remettre les données reçues dans l’ordre à l’application
destinataire.
Les numéros de séquence sont utilisés pour décompter les données dans le
flux d’octets. On trouve toujours deux de ces nombres dans chaque segment TCP,
qui sont le numéro de séquence et le numéro d’acquittement. Le numéro de
séquence représente le propre numéro de séquence de l’émetteur TCP, tandis
que le numéro d’acquittement représente le numéro de séquence du
destinataire. Afin d’assurer la fiabilité de TCP, le destinataire doit
acquitter les segments reçus en indiquant qu’il a reçu toutes les données du
flux d’octets jusqu’à un certain numéro de séquence.
Le numéro de séquence indique le premier octet des données.
Par exemple, dans le cas d’un échange de segments par Telnet :
L’hôte A envoie un segment à l’hôte B contenant un octet de données, un
numéro de séquence égal à 43 (Seq = 43) et un numéro d’acquittement
égal à 79 (Ack = 79),
L’hôte B envoie un segment ACK à l’hôte A. Le numéro de séquence de ce
segment correspond au numéro d’acquittement de l’hôte A (Seq = 79), et le
numéro d’acquittement au numéro de séquence de A tel que reçu par B,
augmenté de la quantité de données en bytes reçue (Ack = 43 + 1 = 44),
L’hôte A confirme la réception du segment en envoyant un ACK à l’hôte B,
avec comme numéro de séquence son nouveau numéro de séquence, à savoir
44 (Seq = 44) et comme numéro d’acquittement le numéro de séquence du
segment précédemment reçu, augmenté de la quantité de données reçue
(Ack = 79 + 1 = 80).
Observer en détail les messages correspondant à l’établissement de la
connexion TCP. Identifier les numéros de séquence, numéros d’acquittement et
la taille de la fenêtre de réception échangés.
Réponse
Le numéro de séquence initial du client est 0x a7 b6 4b 61 (2 831 741
921).
Le numéro de séquence initial du serveur est 0x d7 aa 92 97 (3 618 280
087).
La taille de la fenêtre de réception du client est de 5840 octets, celle
du serveur est de 5792 octets.
Continuer avec la trace http.pcap, mettre le filtre à http,
combien de trames sont-elles affichées? Ensuite, remettre le filtre à http || tcp, combien de trames sont-elles affichées ? Les nombres de trames dans les deux cas sont-ils égaux ? Pourquoi ?
Réponse
Filtre = « http » : 4 trames,
Filtre = « http or tcp » : 14 trames.
Il y a plus de trames capturées quand le filtre est http || tcp car
au niveau transport, il y a des segments de contrôle TCP (SYN, SYN-ACK, ACK, FIN) en plus des segments de données (les segments qui contiennent les messages du protocole au niveau applicatif HTTP).
Analyser maintenant la trace ftp.pcap. À quoi correspondent les trames 1
et 2 ?
Réponse
Les trames 1 et 2 constituent le dialogue initial, lorsque le client essaie de
faire correspondre une adresse MAC à une adresse IP. Ce dialogue concerne la
couche 1 du modèle OSI.
Indiquer quelle sont les adresses MAC des client et serveur.
Réponse
Client : 08:00:27:e3:ec:3b et Serveur : 08:00:27:04:56:51
Analyser maintenant la trace dns.pcap et mettre le filtre à dns,
combien de trames sont-elles affichées ? Le protocole de niveau 4 utilisé
est-il TCP ?
Ensuite, mettre le filtre à dns or udp, combien de trames sont-elles affichées ? Les nombres de trames dans les deux cas sont-ils égaux ? Pourquoi ? (Il pourra être utile de se renseigner sur le protocole UDP).
Réponse
Pour tous les deux cas : 2 trames sont affichées. Il n’y a pas de message
de contrôle dans UDP.
Physique, Chimie et Informatique > Terminales Spé. NSI > Les réseaux
Attention : Choisir la langue lors de la première ouverture du logiciel. En cas d’erreur, supprimer le dossier .filius contenant les paramètres de langues se trouvant dans C:\Users\nom d’utilisateur sur le réseau\AppData\Local\.filius (sous windows).
Construction d’un réseau local
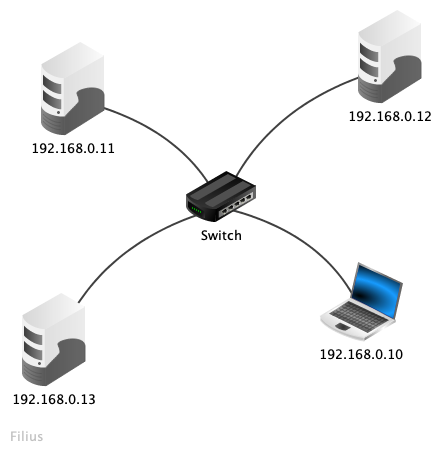
En mode conception, créer le réseau local suivant :
Configurer chaque ordinateur : Mode conception⟶Clic droit sur l’ordinateur ⟶Configurer. Remarque : le masque de sous-réseau doit être 255.255.255.0.
Sélectionner « Utiliser l’adresse IP comme nom ».
Ralentir les animations de façon à pouvoir visualiser le chemin des trames : ramener le curseur placé juste à droite du bouton Simulation à 1 %.
Sur l’ordinateur portable installer les outils en ligne de commande : Mode simulation⟶Clic gauche⟶Installation des logiciels⟶Ligne de commande⟶Appliquer les modifications.
À quoi correspond la table arp ?
Réponse
La table arp donne la correspondance entre les adresses MAC, seules utilisées sur un réseau local, et les adresses IP, définies par les administrateurs réseau.
Lancer la commande arp -a et examiner son retour. Que nous apprend-elle ?
Réponse
Adresse IP
Adresse MAC
255.255.255.255
FF:FF:FF:FF:FF:FF
Par défaut, on a juste l'adresse MAC de diffusion (broadcast).
Lancer la commande ping 192.168.0.11. À quoi sert cette commande ?
Réponse
La commande ping permet de tester si une liaison réseau vers une machine que l’on sait allumée et fonctionnelle existe ou pas. Des paquets sont envoyés vers cette dernière ; elle les retourne alors tels quels (echo).
Décrire la circulation des trames observables lors de la simulation.
Réponse
Dans un premier temps tous les cables s’allument, ce qui témoigne d’un mécanisme de diffusion.
Par la suite, seuls les cables reliant les deux machines qui dialoguent au switch s’allument. Le switch (commutateur) permet un dialogue direct entre ces machines.
Lancer à nouveau la commande arp -a. Quelle information supplémentaire la table arp contient-elle ?
Réponse
Adresse IP
Adresse MAC
255.255.255.255
FF:FF:FF:FF:FF:FF
192.168.0.11
0C:84:62:DD:1B:C4
La table `arp` contient désormais une entrée pour l'ordinateur d'adresse IP 192.168.0.11.
Remarque.
Vous n’obtiendrez pas forcément les mêmes adresses MAC lors de votre simulation.
Visualiser l’historique du traffic : Clic droit sur l’ordinateur ⟶Afficher les échanges de données.
Décrire avec précision la méthode utilisée pour découvrir quel est l’ordinateur d’adresse IP 192.168.0.11 sur le réseau.
Réponse
L’ordinateur portable forme et envoie une trame diffusée sur tout le réseau local (broadcast) qui contient :
Pour la couche de liaison (niveau 2) :
Adresse MAC source : son adresse MAC
Adresse MAC destination : adresse MAC de diffusion (l’adresse MAC de l’ordinateur distant est encore inconnue à ce stade)
Pour la couche réseau (niveau 3) :
IP source : son adresse IP
IP destination : l’adresse IP de l’ordinateur distant
Protocole : ARP
Commentaire : Qui a pour adresse IP 192.168.0.11 ?
L’ordinateur distant forme et envoie une trame potentiellementdiffusée sur tout le réseau local (broadcast) qui contient :
Pour la couche de liaison (niveau 2) :
Adresse MAC source : son adresse MAC
Adresse MAC destination : adresse MAC de l’ordinateur portable
Pour la couche réseau (niveau 3) :
IP source : son adresse IP
IP destination : l’adresse IP de l’ordinateur portable
Protocole : ARP
Commentaire : C’est moi et mon adresse MAC est …
À ce stade de la communication, la découverte est terminée et on passe à un autre protocole.
Pourquoi voit-on, dans certains messages, une adresse MAC valant FF:FF:FF:FF:FF:FF ?
Réponse
Il s’agit de l’adresse MAC de diffusion (broadcast).
À quel niveau du modèle OSI le protocole arp intervient-il ?
Réponse
Niveau 3, couche réseau. Ce protocole fait cependant le lien entre les informations de la couche 2 et celles de la couche 3. On dit parfois que ce protocole appartient à la couche 21/2.
À quel niveau du modèle OSI intervient la commande ping ?
Réponse
Le protocole ICMP intervient au niveau 3, couche réseau.
Examiner la table SAT du switch : Clic gauche sur le switch.
Que nous apprend cette table ?
Réponse
Cette table indique quel port il faut emprunter pour accéder aux ordinateurs dont l’adresse MAC a été repérée.
Expliquer pourquoi on dit qu’« un commutateur (switch) limite le domaine de collision mais pas le domaine de diffusion ».
Réponse
À retenir
Au niveau de la couche 2 du modèle OSI, aucune notion de connexion entre deux machines n’existe ; les segments sont diffusés sur tout le réseau et sont reçus aussi bien par la machine destinataire (qui traite alors l’information) que par celles qui ne le sont pas.
Le processus de découverte de l’adresse MAC de la machine destinataire se fait forcément par diffusion. Un commutateur doit permettre ce mécanisme.
Par la suite, le switch s’assure que les segments destinés à une machine soient directement dirigés vers le port qui conduit à la machine destinataire ; il évite donc une diffusion à tout le réseau et les éventuelles collisions entre segments qui pourraient intervenir.
Reprendre les manipulations précédentes en utilisant encore la commande ping vers une nouvelle machine. Vérifier le remplissage des tables arp et SAT.
Communication entre deux réseaux
Créer le réseau local suivant :
Les masques de sous-réseau sont :
255.255.255.0 pour le sous-réseau connecté au switch A ;
255.255.0.0 pour le sous-réseau connecté au switch B.
À retenir
Pour pouvoir communiquer sur un même réseau, deux hôtes doivent avoir la même adresse réseau (IP).
Pour pouvoir communiquer entre deux réseaux différents, il faut passer par une routeur (ou passerelle), qui lui, possède plusieurs cartes réseau, et donc plusieurs adresses IP.
Lancer la commande ping depuis un ordinateur du sous-réseau A vers un ordinateur du sous-réseau B. Observer et justifier le résultat.
Réponse
Il est impossible d’atteindre un ordinateur du sous-réseau B depuis un ordinateur du sous-réseau A car ils n’appartiennent pas au même réseau et parce que le routeur n’a pas encore été configuré.
Configurer le routeur afin qu’il route les paquets entre les deux sous-réseaux et tenter à nouveau l’expérience de la question 18. La communication est-elle bien établie ?
Remarque : Choisir l’adresse 192.168.0.254 pour l’interface qui est dans le sous-réseau de gauche et 172.16.255.254 pour celle qui est dans le sous-réseau de droite.
Réponse
La communication est toujours impossible.
Afin de comprendre pourquoi la communication entre les machines des deux sous-réseaux est toujours impossible, sur l’ordinateur du sous-réseau A, lancer la commande route. Examiner le résultat et identifier le problème.
Réponse
Destination
Masque
Passerelle
Interface
192.168.0.10
255.255.255.255
127.0.0.1
127.0.0.1
192.168.0.0
255.255.255.0
192.168.0.10
192.168.0.10
127.0.0.1
255.0.0.0
127.0.0.1
127.0.0.1
L’ordinateur ne connaît pas la route vers le sous-réseau B.
Configurer l’ordinateur afin que la communication avec l’autre sous-réseau soit possible.
Réponse
Il faut ajouter à la main une nouvelle route (ce qui sera fait un peu plus tard) ou définir la « passerelle par défaut », c’est à dire la passerelle qui sera utilisée chaque fois que l’ordinateur ne saura pas quoi faire.
Lancer à nouveau la commande ping et examiner le résultat.
Réponse
La communication n’a toujours pas lieu.
Que faut-il faire pour que la communication entre les deux ordinateurs puisse enfin s’établir ?
Réponse
L’ordinateur du sous-réseau B doit lui aussi avoir une passerelle définie.
Associer une passerelle à tous les ordinateurs.
Examiner la table arp de l’ordinateur du sous-réseau A qui vient de communiquer avec l’ordinateur du sous-réseau B. Existe-t-il une entrée pour l’ordinateur du sous-réseau B ? À quel ordinateur est associée l’entrée présente dans la table ?
Réponse
Il n’existe aucune entrée pour l’ordinateur du sous-réseau B mais une entrée pour l’interface du routeur appartenant au sous-réseau A.
À retenir
La couche de liaison ne définit aucune connexion directe entre deux ordinateurs. Les ordinateurs envoient toujours des trames (niveau 2) sur le réseau local. Lorsque l’ordinateur destinataire ne se trouve pas sur le réseau local, c’est au routeur d’acheminer correctement les paquets (niveau 3).
De la même façon, examiner la table arp de l’ordinateur du sous-réseau B qui vient de communiquer avec l’ordinateur du sous-réseau A. Existe-t-il une entrée pour l’ordinateur du sous-réseau A ? À quel ordinateur est associée l’entrée présente dans la table ?
Réponse
Il n’existe aucune entrée pour l’ordinateur du sous-réseau A mais une entrée pour l’interface du routeur appartenant au sous-réseau B.
Quelle conclusion peut-on déduire des deux observations précédentes ?
Réponse
À retenir
Les trames ne traversent pas les routeurs et ne peuvent pas se propager dans des réseaux différents.
Lancer la commande traceroute vers l’ordinateur du sous-réseau B. À quoi correspond le retour de cette commande ?
Réponse
traceroute donne le chemin suivi par les paquets.
Quelle première action doit effectuer un ordinateur qui doit envoyer un paquet sur un réseau qui n’est pas celui auquel il appartient ?
Réponse
L’ordinateur doit dans un premier temps déterminer l’adresse MAC du routeur (passerelle) sur son réseau.
Cette étape nécessite la diffusion d’une trame de découverte tel qu’expliqué dans les premières étapes de ce document.
Quelles informations contiennent la trame et le paquet formés et envoyés par un ordinateur qui doit envoyer un paquet sur un réseau qui n’est pas celui auquel il appartient ?
Réponse
À retenir
Trame (couche de liaison ou niveau 2 du modèle OSI):
Addresse MAC source : son adresse MAC
Adresse MAC de destination : l’adresse MAC du routeur
Paquet (couche réseau ou niveau 3 du modèle OSI) :
Addresse IP source : son adresse IP
Addresse IP de destination : l’adresse IP de l’ordinateur appartenant à l’autre sous-réseau
Quelles actions un routeur effectue-t-il lorsqu’il reçoit une trame ?
Réponse
À retenir
Le routeur déconstruit la trame ;
Le routeur lit l’adresse IP de destination du paquet en lisant l’entête de ce paquet ;
Le routeur prend une décision de routage ;
Le routeur recontruit une trame qui encapsule le paquet et contient comme adresse MAC source son adresse MAC et comme addresse MAC de destination celle de l’ordinateur cible si ce dernier appartient au même sous-réseau que le routeur ou alors l’adresse MAC du prochain routeur.
Réseaux étendus
Info
Télécharger le fichier de configuration du
réseau étendu
Lancer la commande traceroute depuis l’ordinateur M14 vers l’ordinateur M9. Noter la route empruntée par les paquets.
Afin de simuler une panne, supprimer le câble réseau qui relie le routeur F au routeur E et lancer à nouveau la commande traceroute. Les paquets issus de M14 parviennent-ils toujours en M9 ?
Remarque.
Cela peut ne pas fonctionner du premier coup, car la mise à jour des tables de routage n’est pas immédiate. Pour remédier à cela, faire un ping entre M14 et M9, si cela ne fonctionne pas (timeout), attendre quelques secondes et recommencer.
Ouvrir les tables de routage de tous les routeurs qui sont intervenus dans la communication et expliquer le fonctionnement de ces tables.
Physique, Chimie et Informatique > Terminales Spé. NSI > Les réseaux
La responsabilité d’un protocole de routage est de fournir l’information nécessaire pour effectuer un routage, c’est-à-dire la détermination d’un chemin entre une machine émettrice et une machine réceptrice, toutes deux identifiées par leur adresse IP sur des sous-réseaux différents.
À retenir
Un routeur est un ordinateur possédant au moins deux interfaces réseaux situées sur des sous-réseaux IP différents.
Avertissement
Il faut être capable de distinguer une carte réseau d’une interface réseau.
Une carte réseau est un objet physique possédant une adresse MAC. On peut « attacher » à une carte réseau une ou plusieurs interfaces réseaux, objets virtuels, possédant toutes des adresses IP différentes.
La plupart du temps, cependant, on n’attache qu’une seule interface à chaque carte réseau.
Tous les systèmes d’exploitation, pour des raisons de fonctionnement interne qui ne seront pas développées ici, définissent une interface dite de bouclage (loopback) dont l’adresse est 127.0.0.1.
Exercice
Lancer un terminal.
Entrer la commande ipconfig /all sous Windows ou ifconfig sous Linux ou OSX. Vérifier que l’interface de loopback est bien définie.
Tapper la commande ping 127.0.0.1 et vérifier que l’interface est bien active.
Dans les faits, pour des raisons de performances, dire qu’un routeur possède plusieurs interfaces réseaux est équivalent à dire que le routeur possèdent plusieurs cartes réseaux.
Dans les tables de routage, il n’est jamais fait allusion aux cartes réseaux mais aux interfaces réseaux.
Tables de routage
Les routeurs ne sont pas les seuls ordinateurs à posséder une table de routage
Chaque ordinateur sur un réseau doit décider à qui transmettre les trames lorsqu’il doit dialoguer avec un autre ordinateur.
À l’aide du logiciel Filius, on se connecte à une machine d’adresse IP 172.12.0.2 et on clique sur « Afficher le bureau ».
On utilise la commande route dans le terminal et on obtient le résultat suivant :
Décrire le plus précisément possible cet affichage.
Réponse
Ligne 1
La machine a pour adresse IP 172.12.0.2 (on le sait grâce au masque de sous-réseau 255.255.255.255 qui est le masque d’un hôte). Tout paquet destiné à cet ordinateur émis depuis cet ordinateur doit passer par l’interface de loopback.
Ligne 2
Tout paquet à destination du sous-réseau 172.12.0.0, sous-réseau auquel appartient l’ordinateur doit transiter par l’interface attachée à cet ordinateur d’adresse 172.12.0.2. Rappel : Un ordinateur n’a pas besoin d’un routeur pour dialoguer avec un autre ordinateur appartenant au même réseau. **Les routeurs ne sont obligatoires que lorsqu’il s’agit de faire dialoguer des ordinateurs appartenant à des réseaux différents.
Ligne 3
Tout paquet à destination du réseau de loopback doit transiter par l’adresse de loopback.
Ligne 4
(Route par défaut) Tout paquet destiné à un ordinateur pour lequel aucune des décisions de routage précédentes ne convient (donc tous les paquets qui ne sont destinés ni à l’ordinateur, ni au sous-réseau auquel l’ordinateur appartient) doit transiter par l’interface d’adresse 172.12.0.2 et être adressé à l’ordinateur d’adresse 172.12.255.254 ; c’est le routeur.
Quelle est l’adresse du routeur avec lequel cet ordinateur peut directement dialoguer ?
Réponse
Le routeur de ce sous-réseau a donc pour adresse 172.12.255.254.
Tous les routeurs utilisent un routage automatique. Leur action n’est pas étudiée dans l’exercice qui suit.
À l’aide du logiciel Filius, se connecter à la machine d’adresse IP 192.168.0.10 et cliquer sur « Afficher le bureau ».
Cette machine est-elle capable d’envoyer un paquet vers la machine d’adresse 192.168.3.11 ? Justifier la réponse à partir de l’étude de la table de routage.
Réponse
L’ordinateur peut tout à fait envoyer un paquet vers l’ordinateur d’adresse 192.168.3.11 puisqu’il possède une route par défaut qui passe par le routeur R2, route qui mène au sous-réseau d’adresse 192.168.3.0.
Même question pour l’envoi d’un paquet vers la machine d’adresse 192.168.1.10.
Est-il nécessaire de formuler une hypothèse ?
Réponse
Lorsqu’on affiche la table de routage de cet ordinateur on constate qu’aucune entrée ne lui permet d’envoyer un paquet vers le réseau d’adresse 192.168.1.0/24 puisque ce réseau n’est pas le sien. Tout dépend donc de la configuration du routeur R2, passerelle par défaut pour cet ordinateur.
Si le routeur R2 n’a aucune connaissance de ce réseau, la machine ne peut pas envoyer un paquet vers celle d’adresse 192.168.1.10.
Si le routeur R2 sait comment envoyer un paquet à ce réseau, la machine peut envoyer un paquet vers celle d’adresse 192.168.1.10.
Se connecter l’ordinateur d’adresse IP 192.168.0.11. Est-il capable d’envoyer un paquet vers la machine d’adresse IP 192.168.3.11 ? Justifier la réponse à partir de l’étude de la table de routage.
Réponse
Lorsqu’on affiche la table de routage de cet ordinateur on constate qu’aucune entrée ne lui permet d’envoyer un paquet hors de son réseau (ou de son adresse loopback). Il ne sait donc pas comment envoyer un message à l’ordinateur d’adresse 192.168.3.11.
Corriger la configuration réseau de l’ordinateur d’adresse IP 192.168.0.11 de façon à ce qu’il puisse envoyer un paquet à l’ordinateur d’adresse 192.168.3.11.
Réponse
Il faut configurer la passerelle par défaut en lui attribuant l’adresse du routeur : 192.168.1.253.
L’ordinateur d’adresse 192.168.3.11 peut-il répondre à l’ordinateur d’adresse 192.168.0.10 ? Justifier la réponse à partir de l’étude de la table de routage.
Réponse
La route par défaut, dans la table de routage passe par le routeur R4 qui, sauf configuration particulière non prise en compte dans cette partie, ne sait pas comment atteindre le réseau 192.168.0.0. L’ordinateur d’adresse 192.168.3.11 ne peut donc pas répondre à l’ordinateur d’adresse 192.168.0.10.
Utiliser la commande ping pour confirmer l’étude menée jusqu’à présent.
Quelle entrée devrait posséder la table de routage de la machine d’adresse 192.168.0.10 pour pouvoir communiquer avec la machine d’adresse 192.168.1.10 ?
Destination
Masque
Passerelle
Interface
Réponse
Destination
Masque
Passerelle
Interface
192.168.1.0
255.255.255.0
192.168.0.254
192.168.0.10
Comment une décision de routage est-elle prise par un routeur ?
Algorithme de prise de décision
Un signal électrique (ou lumineux ou hertzien) parvient à l’une des cartes réseau du routeur.
Le routeur déconstruit la trame contenant toutes les informations que transporte ce signal.
Le routeur lit l’adresse MAC du destinataire dans l’entête de la trame.
Si cette adresse MAC n’est pas celle du routeur, la trame est rejetée. Si l’adresse MAC est bien celle du routeur, le routeur analyse l’adresse IP du destinataire final, présente dans l’entête du paquet contenu dans la trame.
Si l’adresse IP du destinataire final appartient à un réseau auquel le routeur est directement connecté, le routeur envoie directement l’information sur le bon réseau (il reconstruit une nouvelle trame avec comme adresse MAC source son adresse, bien sûr).
Si l’adresse IP du destinataire final appartient à un réseau qui apparaît dans la table de routage, le routeur envoie l’information à la passerelle définie.
Si l’adresse IP du destinataire final n’appartient à aucun des réseaux présents dans la table de routage, le routeur envoie l’information à la passerelle par défaut.
Quelle couche du modèle OSI est concernée par l’émission ou la réception de signaux physiques ?
Réponse
L’émission ou la réception des signaux physiques sont définies par des protocoles de la couche physique (ou couche 1).
À quelle couche appartiennent les protocoles qui définissent la structure d’une trame et qui se basent sur les adresses MAC ?
Réponse
La structure d’une trame est définie au niveau de la couche de liaison (couche 2).
Au niveau de quelle couche parle-t-on de paquets et d’adresses IP ?
Réponse
Les structure des paquets est définie au niveau de la courche réseau (couche 3).
Combien de sauts retourne la commande traceroute 192.168.3.11 lancée depuis la machine d’adresse 192.168.0.10 ?
Réponse
Le signal parvient à l’ordinateur d’adresse 192.168.3.11 en 3 sauts : 192.168.0.253, 192.168.2.2, 192.168.3.11.
Ce sont toutes les interfaces d’entrées des différentes trames.
Combien de sauts retourne la commande traceroute 192.168.0.10 lancée depuis la machine d’adresse 192.168.3.11 ? Expliquer l’origine de la différence.
Réponse
Le signal parvient à l’ordinateur d’adresse 192.168.0.10 en 4 sauts : 192.168.3.254, 192.168.3.253, 192.168.2.1, 192.168.0.10.
Ce sont toutes les interfaces d’entrées des différentes trames.
On compte dans ce sens un saut de plus car l’ordinateur d’adresse 192.168.3.11 ne sait pas s’adresser directement au routeur 192.168.3.253.
Compléter la table de routage du routeur R3 de façon à ce que n’importe quel ordinateur puisse communiquer avec n’importe quel autre ordinateur.
Ajouter aussi la passerelle par défaut, R4
Destination
Masque
Passerelle
Interface
192.168.3.253
255.255.255.255
127.0.0.1
127.0.0.1
192.168.2.2
255.255.255.255
127.0.0.1
127.0.0.1
192.168.3.0
255.255.255.0
192.168.3.253
192.168.3.253
192.168.2.0
255.255.255.0
192.168.2.2
192.168.2.2
127.0.0.1
255.0.0.0
127.0.0.1
127.0.0.1
Réponse
Destination
Masque
Passerelle
Interface
192.168.0.0
255.255.255.0
192.168.2.1
192.168.2.2
192.168.1.0
255.255.255.0
192.168.2.1
192.168.2.2
0.0.0.0
0.0.0.0
192.168.3.254
192.168.3.253
On donne ci-dessous la table de routage de base du routeur R1. Cette table doit-elle être complétée de façon à ce que tous les ordinateurs puissent communiquer avec tous les ordinateurs sur le réseau ?
Destination
Masque
Passerelle
Interface
192.168.1.254
255.255.255.255
127.0.0.1
127.0.0.1
192.168.0.254
255.255.255.255
127.0.0.1
127.0.0.1
192.168.1.0
255.255.255.0
192.168.1.254
192.168.1.254
192.168.0.0
255.255.255.0
192.168.0.254
192.168.0.254
127.0.0.1
255.0.0.0
127.0.0.1
127.0.0.1
0.0.0.0
0.0.0.0
192.168.0.253
192.168.0.254
Réponse
Cette table de routage est complète, il n’est pas nécessaire d’ajouter quoi que ce soit. Tout paquet destiné à un réseau non présent dans cette table est envoyé à la passerelle par défaut qui s’occupe de le router au-delà du périmètre d’influence de R1.
Types de routage
Si le réseau n’est pas trop étendu, il est possible de créer manuellement les tables de routage de chaque routeur (routage statique). Cependant, cette méthode n’est pas applicable sur des grands réseaux : les routeurs doivent alors mettre en œuvre des protocoles leurs permettant de construire et de partager automatiquement les tables de routage ; on parle de routage dynamique.
Intérêt d’un routage automatique
À retenir
Les protocoles de routage établissent des règles d’échange entre routeurs pour mettre à jour leurs tables selon des critères de coût comme, par exemple, la distance, l’état de la liaison, le débit. Ils améliorent ainsi l’efficacité du routage.
Les protocoles de routage ont pour objectif d’éviter les boucles de routage (le message peut « tourner en rond » dans le réseau et ne jamais atteindre son destinataire).
Les protocoles de routage doivent permettre de compenser les pannes dans le réseau : une fois une panne détectée, il faut transmettre l’information sur l’événement le plus rapidement possible pour que les différents routeurs recalculent par où faire passer leurs messages en contournant la liaison en panne.
On laisse donc les routeurs mettre eux-mêmes à jour leur table de routage grâce à la mise en œuvre de protocoles de routage.
Info
Initialement, les informations dont dispose un routeur sont celles sur ces voisins immédiats ainsi que les sous-réseaux auxquels il est connecté. En envoyant régulièrement des messages à ses voisins, et en évaluant le temps de réponse, il peut déterminer si un routeur fonctionne ou pas et en déduire si une liaison existe toujours ou est rompue. Il peut ensuite propager cette information à ses voisins qui peuvent eux-mêmes les transmettre à leurs voisins. Ainsi, de proche en proche, tous les routeurs finissent par partager les mêmes connaissances sur la topologie du réseau.
Routing Information Protocol (RIP) : algorithme à vecteur de distances
RIP est historiquement le premier algorithme de routage.
À retenir
RIP recherche le plus court chemin selon un critère de coût simple : le nombre de routeurs à traverser (hop).
Cela revient à affecter un coût unitaire à la traversée de chaque routeur.
RIP appartient à la famille des protocoles à vecteurs de distance, puisque les informations contenues dans la table de routage sont du type (adresse, distance).
adresse+distance=vecteur
Algorithme général de RIP
Lors de l’initialisation du routeur, celui-ci détermine l’adresse réseau de ses interfaces puis envoie sur chacune une demande d’informations (table RIP complète) aux routeurs voisins.
Lors de la réception d’une demande, un routeur envoie sa table complète ou partielle suivant la nature de cette demande.
Lors de la réception d’une réponse, il met à jour sa table si besoin. Trois cas peuvent se présenter :
pour une nouvelle route, il incrémente la distance, vérifie que celle-ci est strictement inférieure à 15 et diffuse immédiatement le vecteur de distance correspondant ;
pour une route existante, mais avec une distance plus faible, la table est mise à jour. La nouvelle distance et, éventuellement, l’adresse du routeur si elle diffère sont intégrées à la table ;
pour une route existante, mais avec une distance plus importante, la table est mise à jour si la nouvelle distance est émise par le même routeur voisin que précédemment.
Bien sûr, si l’appareil reçoit une route dont la distance est supérieure à celle déjà connue d’un autre voisin, RIP l’ignore.
À intervalles réguliers (toutes les 30 secondes), la table RIP est diffusée qu’il y ait ou non des modifications.
Des routes doivent être retirées de la table gérée par RIP dans deux situations :
en premier lieu, si un réseau immédiatement connecté devient inaccessible (panne de l’interface, de la ligne, modification de la topologie par l’administrateur, etc.), les routeurs RIP reliés à ce réseau affectent dans leur table une distance « infinie » (16 comme indiqué plus haut) à cette route. Elle est conservée pendant la durée d’un temporisateur de « maintien » (garbage collect) de 120 secondes puis est supprimée. Immédiatement après, le vecteur avec une distance « infinie » est diffusé. Un routeur qui reçoit un vecteur avec une distance de 16 comprend : « il faut que tu retires cette route de ta table, car elle est devenue invalide ! » De proche en proche, cette information se propage ;
en second lieu, un routeur du réseau tombe en panne. Cela veut peut-être dire que les réseaux situés derrière cet appareil sont devenus inaccessibles. Mais comment savoir si un routeur est en panne ? RIP considère qu’un routeur qui n’a pas donné de nouvelles depuis trois minutes est hors service. Pour gérer cette situation, il attribue à toutes les routes dynamiques un temporisateur initialisé à 180 secondes par défaut. À chaque réception d’un vecteur de distance déjà présent dans la table, le compteur est réinitialisé. Mais si jamais ce compteur atteint zéro, la route est considérée comme invalide. On se retrouve alors dans la situation précédente (distance infinie, temporisateur de maintien, diffusion de l’information puis suppression de la route). Maintenant, si un autre routeur connaît une route menant vers un des réseaux que l’on vient de retirer, c’est parfait ! Notre routeur intègrera cette nouvelle route dans sa table. De cette façon, RIP permet la tolérance aux pannes.
Un routeur garde donc en mémoire, pour chaque réseau IP connu, l’adresse du routeur voisin dont la distance (on dit aussi métrique) est la plus petite.
À retenir
Les trois caractéristiques principales qui distinguent l’algorithme RIP de l’algorithme OSPF sont :
La distance est mesurée en nombre de routeurs à traverser.
Aucun routeur n’a une vision globale du réseau. Les routes sont connues de proche en proche.
Le protocole est limité aux réseaux dont le plus long chemin implique quinze routeurs au maximum car la convergence des informations est très lente.
Remarque
Les situations où les routes doivent être choisies en fonction de paramètres mesurés en temps réel comme un délai, une fiabilité ou une charge, se prêtent donc mal à ce type de traitement.
Remarque
Pour déterminer quelle est la meilleure route, le protocole RIP s’appuie sur l’algorithme de Bellman et Ford qui sera étudié un peu plus tard dans l’année.
Exercice
Pour chaque sous-réseau situé entre deux routeurs, donner la première adresse utilisable pour adresser une machine et la dernière.
Attribuer aux différentes interfaces des routeurs des adresses.
Donner la table de routage du routeur R1 à son initialisation. Ajouter une colonne distance.
Destination
Masque
Passerelle
Interface
Distance
Remarque : Pour simplifier la lecture, ne rien écrire dans la colonne Passerelle si celle-ci est le routeur lui-même. De plus, ne pas prendre en compte l’adresse de loopback et la route par défaut.
Même question pour le routeur R3 et le routeur R2.
Donner la table de routage du routeur R1 si on imagine qu’il a d’abord échangé une demande RIP avec le routeur R3.
Donner la table de routage du routeur R1 si on imagine qu’il a ensuite échangé une demande RIP avec le routeur R2.
Quelle est la table de routage finale pour le routeur R1.
Quel chemin vont suivre les paquets entre PC1 et PC2 ?
Réponses
10.0.0.0/8: adresses de 10.0.0.1 à 10.255.255.254 (même chose pour tous les réseaux en x.0.0.0/8) ;
192.168.1.0/24: adresses de 192.168.1.1 à 192.168.1.254 ;
192.168.2.0/24: adresses de 192.168.2.1 à 192.168.2.254 ;
R1 : 192.168.1.254, 10.0.0.1, 20.0.0.1 ;
R2 : 20.0.0.2, 30.0.0.2, 40.0.0.2 ;
R3 : 30.0.0.1, 50.0.0.1, 70.0.0.2, 10.0.0.2 ;
R4 : 40.0.0.1, 50.0.0.2, 60.0.0.2 ;
R5 : 192.168.2.254, 60.0.0.1, 70.0.0.1.
Table de routage de R1 après initialisation :
Destination
Masque
Passerelle
Interface
Distance
192.168.1.0
255.255.255.0
192.168.1.254
1
10.0.0.0
255.0.0.0
10.0.0.1
1
20.0.0.0
255.0.0.0
20.0.0.1
1
Table de routage de R2 après initialisation :
Destination
Masque
Passerelle
Interface
Distance
40.0.0.0
255.0.0.0
40.0.0.2
1
30.0.0.0
255.0.0.0
30.0.0.2
1
20.0.0.0
255.0.0.0
20.0.0.2
1
Table de routage de R3 après initialisation :
Destination
Masque
Passerelle
Interface
Distance
50.0.0.0
255.0.0.0
50.0.0.1
1
30.0.0.0
255.0.0.0
30.0.0.1
1
70.0.0.0
255.0.0.0
70.0.0.2
1
10.0.0.0
255.0.0.0
10.0.0.2
1
Après échange RIP entre R1 et R3, table de routage de R1 :
Destination
Masque
Passerelle
Interface
Distance
192.168.1.0
255.255.255.0
192.168.1.254
1
10.0.0.0
255.0.0.0
10.0.0.1
1
20.0.0.0
255.0.0.0
20.0.0.1
1
50.0.0.0
255.0.0.0
10.0.0.2
10.0.0.1
2
30.0.0.0
255.0.0.0
10.0.0.2
10.0.0.1
2
70.0.0.0
255.0.0.0
10.0.0.2
10.0.0.1
2
Après échange RIP entre R1 et R2, table de routage de R1 :
Destination
Masque
Passerelle
Interface
Distance
192.168.1.0
255.255.255.0
192.168.1.254
1
10.0.0.0
255.0.0.0
10.0.0.1
1
20.0.0.0
255.0.0.0
20.0.0.1
1
50.0.0.0
255.0.0.0
10.0.0.2
10.0.0.1
2
30.0.0.0
255.0.0.0
10.0.0.2
10.0.0.1
2
70.0.0.0
255.0.0.0
10.0.0.2
10.0.0.1
2
40.0.0.0
255.0.0.0
20.0.0.2
20.0.0.1
2
Table de routage finale de R1 :
Destination
Masque
Passerelle
Interface
Distance
192.168.1.0
255.255.255.0
192.168.1.254
1
10.0.0.0
255.0.0.0
10.0.0.1
1
20.0.0.0
255.0.0.0
20.0.0.1
1
50.0.0.0
255.0.0.0
10.0.0.2
10.0.0.1
2
30.0.0.0
255.0.0.0
10.0.0.2
10.0.0.1
2
70.0.0.0
255.0.0.0
10.0.0.2
10.0.0.1
2
40.0.0.0
255.0.0.0
20.0.0.2
20.0.0.1
2
60.0.0.0
255.0.0.0
20.0.0.2
20.0.0.1
3
192.168.2.0
255.255.255.0
10.0.0.2
10.0.0.1
3
Les paquets vont traverser les routeurs R1, R3 et R5.
Open Shortest Path First (OSPF) : algorithme à état de liaison
À retenir
L’algorithme SPF (Shortest Path First) calcule le plus court chemin vers toutes les destinations de la zone ou du système autonome, en partant du routeur où s’effectue le calcul (à partir de sa base de données topologiques). Il calcule le plus court chemin, selon un critère de coût où interviennent de multiples paramètres : l’état des liens, l’encombrement du réseau et des mémoires des routeurs intermédiaires.
Le calcul du plus court chemin est effectué de manière indépendante par tous les routeurs qui possèdent donc la même information : une vision globale de tout le réseau.
Chaque réseau peut être schématisé par un graphe dans lequel les routeurs et les switchs sont les sommets, leurs liaisons sont les arêtes, les étiquettes des arêtes sont les coûts.
Le protocole OSPF définit les règles et les formats de messages entre routeurs.
Remarque
L’algorithme utilisé par le protocole SPF est l’algorithme de Dijkstra (cet algorithme sera étudié un peu plus tard dans l’année) pour obtenir les routes les moins coûteuses et sans cycle. Chaque routeur devient alors la racine d’un arbre qui contient les meilleures routes.
Exercice
Reprendre l’exercice précédent en prenant en compte que les débits des liaisons éthernet sont très supérieurs aux débits des liaisons séries. Le protocole OSPF conduit-il selon vous à la même conclusion que le protocole RIP quant au chemin le plus court pour se déplacer de PC1 à PC2 ?
Réponse
Les débits de transmission sur les liaisons séries sont bien plus petits que ceux sur les liaisons éthernet. Si le protocole OSPF est utilisé la meilleure route annoncée sera donc R1⟶R2⟶R3⟶R4⟶R5.
Technologie
BP descendante
BP montante
Modem
56kbit/s
48kbit/s
Bluetooth
3Mbit/s
3Mbit/s
Ethernet
10Mbit/s
10Mbit/s
Wi-Fi
11Mbit/s à 10Gbit/s
11Mbit/s à 10Gbit/s
ADSL
13Mbit/s
1Mbit/s
4G
100Mbit/s
50Mbit/s
Satellite
50Mbit/s
1Mbit/s
FastEthernet
100Mbit/s
100Mbit/s
FFTH (fibre optique)
10Gbit/s
10Gbit/s
Notion de coût d’une liaison
La notion de coût est directement liée au débit des liaisons entre les routeurs. Le débit correspond au nombre de bits de données qu’il est possible de faire passer dans un réseau par seconde. Le débit est donc donné en bits par seconde (bps) ou dans l’une des unités multiples.
Connaissant le débit d’une liaison, il est possible de calculer le coût d’une liaison à l’aide de la formule suivante :
Couˆt=Deˊbit108
avec le débit en bits par seconde.
Remarque
Pour obtenir la métrique d’une route, il suffit d’additionner les coûts de chaque liaison.
Exercice
Soit le réseau dont la topologie est la suivante :
Les adresses IP des routeurs sont les suivantes :
A :
eth0 : 172.18.255.254
eth1 : 192.168.1.1
eth2 : 192.168.2.1
B :
eth0 : 192.168.1.2
eth1 : 192.168.3.1
eth2 : 172.16.255.254
C :
eth0 : 192.168.2.2
eth1 : 192.168.3.2
eth2 : 172.17.255.254
Établir la table de routage du routeur A si on suppose que le protocole RIP est utilisé.
Utiliser le nom des interfaces (eth0, eth1, eth2) à la place des adresses IP dans la table de routage.
Réponse
Destination
Masque
Passerelle
Interface
Distance
172.18.0.0
255.255.0.0
eth0
1
192.168.1.0
255.255.255.0
eth1
1
192.168.2.0
255.255.255.0
eth2
1
172.17.0.0
255.255.0.0
192.168.2.2
eth2
2
192.168.3.0
255.255.255.0
192.168.1.2
eth1
2
172.16.0.0
255.255.0.0
192.168.1.2
eth1
2
Quel est, d’après la table de routage ci-dessus, le chemin qui sera emprunté par un paquet pour aller d’une machine ayant pour adresse IP 172.18.1.1/16 à une machine ayant pour adresse IP 172.16.5.3/16 ?
Réponse
La route que suivront les paquets est : A⟶B.
Établir la table de routage du routeur A si on suppose que le protocole OSPF est utilisé.
On donne les débits suivants :
Liaison routeur A - routeur B : 1 Mbps ;
Liaison routeur A - routeur C : 10 Mbps ;
Liaison routeur C - routeur B : 10 Mbps ;
Liaisons routeurs - switch : 10 Mbps.
Réponse
Destination
Masque
Passerelle
Interface
Distance
172.18.0.0
255.255.0.0
eth0
10
192.168.1.0
255.255.255.0
eth1
100
192.168.2.0
255.255.255.0
eth2
10
172.17.0.0
255.255.0.0
192.168.2.2
eth2
20
192.168.3.0
255.255.255.0
192.168.2.2
eth2
20
172.16.0.0
255.255.0.0
192.168.2.2
eth2
30
Quel est, d’après la table de routage ci-dessus, le chemin qui sera emprunté par un paquet pour aller d’une machine ayant pour adresse IP 172.18.1.1/16 à une machine ayant pour adresse IP 172.16.5.3/16 ?
Réponse
La route que suivront les paquets est : A⟶C⟶B.
Physique, Chimie et Informatique > Terminales Spé. NSI > Les réseaux
Réalisation d'un chiffrement symétrique
L’objectif de ce document est d’illustrer un exemple de chiffrement symétrique, basique mais très utilisé dans les débuts de l’informatique car son implémentation est très simple..
Principe de la méthode
Rechercher le codage binaire du mot mon papa. C’est le message à chiffrer.
Réponse
Pour déterminer le codage binaire d’un caractère il faut :
Rechercher son code sous forme décimale ;
Déterminer l’écriture binaire du code décimal.
On choisit le mot bar comme clé de chiffrement. Rechercher le codage binaire de ce mot.
Réponse
01100010 01100001 01110010
Le chiffrement est effectué à l’aide d’une opération logique : on effectue un XOR bit à bit entre les bits du message à chiffrer et ceux de la clé.
Rappeler la table de vérité du XOR (OU exclusif).
Réponse
La clé est plus courte que le message. La dupliquer autant de fois que nécessaire (si la taille du message n’est pas un multiple entier de celle de la clé, ne prendre que quelques bits de cette dernière, en commençant par la gauche).
Réponse
Définir la fonction codage dont la spécification est
defcodage(a:int)->str:"""
Détermine l'écriture binaire de l'entier
a passé en argument et la retourne sous
forme d'une chaîne de 8 caractères 0 ou 1.
Hypothèse : les caractères sont codés sur un octet.
"""
Réponse
defcodage(a:int)->str:"""
Détermine l'écriture binaire de l'entier
a passé en argument et la retourne sous
forme d'une chaîne de 8 caractères 0 ou 1.
Hypothèse : les caractères sont codés sur un octet.
"""inv_chaine_bin=""# Chaîne binaire inverséewhilea!=0:inv_chaine_bin+=str(a%2)a=a//2octet=8# Formation d'octetsiflen(inv_chaine_bin)<octet:inv_chaine_bin+="0"*(octet-len(inv_chaine_bin))chaine_bin=""# Inversion de la chaîneforiinrange(len(inv_chaine_bin)-1,-1,-1):chaine_bin+=inv_chaine_bin[i]returnchaine_bin
Définir la fonction codage_chaine dont la spécification est
defcodage_chaine(texte:str)->str:"""
Convertit la chaîne de caractères passée
en argument en une chaîne de caractères
formés de 0 et de 1.
Les 0 et 1 constitue le codage binaire
de chacun des caractères de la chaîne
initiale.
Hypothèse : les caractères sont codés sur un octet.
"""
La fonction codage_chaine utilise les fonctions codage et ord.
Réponse
defcodage_chaine(texte:str)->str:"""
Convertit la chaîne de caractères passée
en argument en une chaîne de caractères
formés de 0 et de 1.
Les 0 et 1 constitue le codage binaire
de chacun des caractères de la chaîne
initiale.
Hypothèse : les caractères sont codés sur un octet.
"""rep=""forcarintexte:valeur=ord(car)# Valeur décimalechaine_bin=codage(valeur)rep+=chaine_binreturnrep
Vérifier que la fonction codage_chaine retourne bien le même codage que celui établi à la question 1. dans la partie principale du programme.
Obtenir le code de la clé utilisée à la question 2.
Réponses aux deux questions précédentes
if__name__=="__main__":# texte_a_chiffrer = input("Texte à chiffrer : ")texte_a_chiffrer="papa"texte_code=codage_chaine(texte_a_chiffrer)print(f"Code du texte :\n{texte_code}")# cle = input("Clé de chiffrement : ")cle="bar"cle_code=codage_chaine(cle)print(f"Code de la clé :\n{cle_code}")
Définir la fonction ajustement_cle dont la spécification est
defajustement_cle(code_cle:str,longueur_chaine:int)->str:"""
Ajuste la longueur du code de la clé à celle du
code de la chaîne à chiffrer, de longueur
longueur_chaine.
"""
Réponse
defajustement_cle(code_cle:str,longueur_chaine:int)->str:"""
Ajuste la longueur du code de la clé à celle du
code de la chaîne à chiffrer, de longueur
longueur_chaine.
"""iflen(code_cle)>=longueur_chaine:rep=code_cle[:longueur_chaine]else:rapport=longueur_chaine//len(code_cle)rep=code_cle*rapportrep+=code_cle[:longueur_chaine-len(rep)]returnrep
Définir la fonction chiffrement dont la spécification est
defchiffrement(chaine:str,cle:str)->str:"""
Réalise la chiffrement de chaine à l'aide de
la clé.
Méthode : chaine xor cle
"""
La fonction chiffrement utilise la fonction ajustement_cle.
Remarque : l’opérateur, en Python, permettant de réaliser le xor est ^à la condition que les opérandes soient des entiers.
Réponse
defchiffrement(chaine:str,cle:str)->str:"""
Réalise la chiffrement de chaine à l'aide de
clé.
Méthode : chaine xor cle
"""cle=ajustement_cle(cle,len(chaine))code_texte_chiffre=""foriinrange(len(chaine)):valeur=int(chaine[i])^int(cle[i])code_texte_chiffre+=str(valeur)returncode_texte_chiffre
Définir la fonction decodage dont la spécification est
defdecodage(car_code:str)->str:"""
Décode le caractère dont le code est passé en
argument.
Hypothèse : les caractères sont codés sur un octet
"""
Réponse
defdecodage(car_code:str)->str:"""
Décode le caractère dont le code est passé en
argument.
Hypothèse : les caractères sont codés sur un octet
"""valeur_code=0octet=8foriinrange(len(car_code)):valeur_code+=int(car_code[i])*2**(octet-(i+1))returnchr(valeur_code)
Définir la fonction decodage_chaine dont la spécification est
defdecodage_chaine(chaine_code:str)->str:"""
Décode la chaine dont le code est passé
en argument.
Hypothèse : les caractères sont codés sur un octet
"""
Définir la fonction dechiffrement dont la spécification est
defdechiffrement(code_chaine_chiffree:str,cle:str)->str:"""
Réalise la déchiffrement de chaine (codée) à l'aide de
la clé.
Méthode : chaine xor cle
"""